

Вирус или показалось ? Исповедь параноика .

Цитата: Круглый квадрат от 30.07.2021, 08:17Доброе время суток Товарищи . У меня проблема не касаемая программы "Win 10 Tweaker".
Но я не знаю уже кому обратится , у кого не спрашиваю все разводят руками .
Проблема в том что при установке Windows (не важно какой дистрибутив ) пробовал и Win 7 до Win 11. (образы все оригинальные от Microsoft, скачены с оф. сайта)
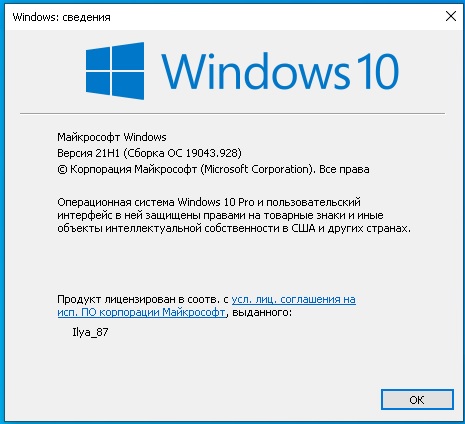
Версия ОС
Где-то в дремучих лесах системы Windows , в темных и страшных скрытых папках. Живёт чудище болотное (вирус,червь, троян, Кикимора) Не знаю .
Называйте как Вам угодно . С этой бедой я уже живу пол года ,и никак не могу найти решение проблемы .Во всех русских добрых сказках добро может договорится со злом .
Но..... это не мой вариант. Так как это гадина втихомолку (тихий режим) зовёт своих друзей : бабу Ягу ,кащея бессмертного ,и даже змея Горыныча . И тут в деревне начинается хаос . То браузер автоматически закрывается, также слетает диспетчер задач , а в играх постоянные лаги ,вылеты и краши .
Пробовал как-то звать лесных санитаров .От «Лаборатория Касперского» и «Dr Web» . Kaspersky Virus Removal Tool и CureIt!. уж больно хорошо рекламировали в интернете . Пыжились значит они пыжились,ходили тудым - сюдым ,по болотам, по лесам . В итоге разводили руками: мол дурачок ты Илья Муромец. Нет там ни кого . Не в лесу, не на болоте . Решил я значит позвать санитаров из за бугра . Первым вызвался Comodo antivirus ,красивый боец такой , с красным щитом .Пошел он в тёмный лес , нашел ведьму . Бился ,бился . не по зубам .Наша Кикимора ,с баба Ягой его как ребёнка связали и попросили удалится из леса . В краце опишу ситуацию : Comodo действительно что-то нашел , но конец сканирования я так и не дождался , задачу тупо закрыли . И пошла перезагрузка без моего ведома , видать что-то изменили в антивирусе и он перестал работать .. Идём дальше .
Тут я уже расстроился , не один антивирус что рекламировали в интернете не справился . Либо антивирус видят и его закрывают , а после лечения он становится добрым к нашей нежите которая живёт в тёмном лесу ..... 🙁 печаль ка .
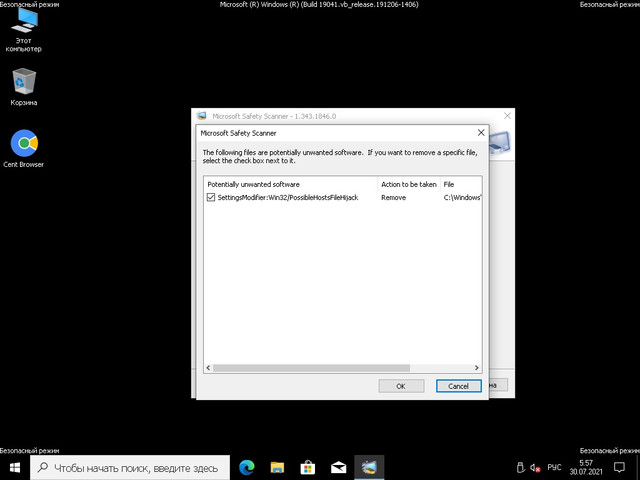
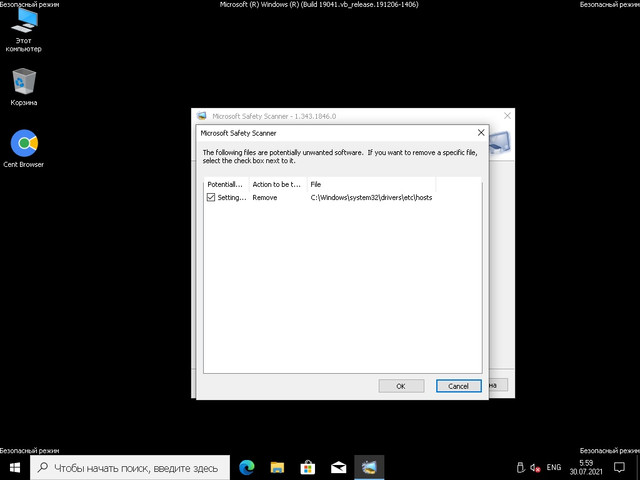
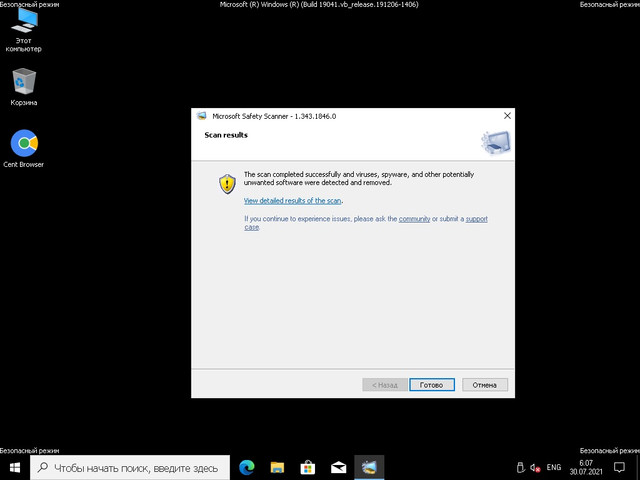
Скачал я значит «Microsoft Safety Scanner» заграничного шпиона . (сразу говорю у меня с английским не очень, ) он мне посоветовал пойти в лес днём (безопасный режим) искали мы с ним искали . Нашли больных (инфицированных) Коронавирус не щадит никого . Там и Comodo , и.т.д 29 файлов .Шпион показал но не всех ... только инфицированных . А корень зла я по щас не знаю ...
Помогите люди добрые , я устал с этой заразой жить .
Я не знаю.... подскажите, или научите как обезопасить себя .Фаервол там например .
Я геймер , люблю играть .. пользуюсь . Антивирусами уже как лет 5-6 не пользуюсь прошло то время когда они помогали ...
Ох ... как вспомню сколько раз визжали свиньи увидав Касперского....Да было счастливое время !
Если что не кого не хотел огорчить , просто наблюдение параноика .
Заранее спасибо за помощь . Ваш Илья МуромецЗЫ.
Скрин 1
Скрин 2
Скрин 3
[spoiler title=""]
---------------------------------------------------------------------------------------
Microsoft Safety Scanner v1.343, (build 1.343.1846.0)
Started On Thu Jul 29 22:29:39 2021Engine: 1.1.18400.4
Signatures: 1.343.1846.0
MpGear: 1.1.16330.1
Run Mode: Interactive Graphical ModeFull Scan Results:
------------------
Threat Detected: VirTool:Win32/DefenderTamperingRestore and Removed!
Action: Remove, Result: 0x00000000
regkeyvalue://hklm\software\policies\microsoft\windows defender\\DisableAntiSpyware
SigSeq: 0x0000055555C57273
Threat Detected: SettingsModifier:Win32/PossibleHostsFileHijack and Removed!
Action: Remove, Result: 0x00000000
file://C:\Windows\system32\drivers\etc\hosts
SigSeq: 0x00001D644FCA2409Results Summary:
----------------
Found VirTool:Win32/DefenderTamperingRestore and Removed!
Found SettingsModifier:Win32/PossibleHostsFileHijack and Removed!
Failed to submit MAPS report: 0x80072742
Failed to Create Heartbeat Error task: 0x80070003
Failed to submit clean hearbeat MAPS report: 0x80072742
Failed to Create Heartbeat Error task: 0x80070003
Microsoft Safety Scanner Finished On Fri Jul 30 06:13:07 2021Return code: 6 (0x6) [/spoiler]
Доброе время суток Товарищи . У меня проблема не касаемая программы "Win 10 Tweaker".
Но я не знаю уже кому обратится , у кого не спрашиваю все разводят руками .
Проблема в том что при установке Windows (не важно какой дистрибутив ) пробовал и Win 7 до Win 11. (образы все оригинальные от Microsoft, скачены с оф. сайта)
Версия ОС
Где-то в дремучих лесах системы Windows , в темных и страшных скрытых папках. Живёт чудище болотное (вирус,червь, троян, Кикимора) Не знаю .
Называйте как Вам угодно . С этой бедой я уже живу пол года ,и никак не могу найти решение проблемы .Во всех русских добрых сказках добро может договорится со злом .
Но..... это не мой вариант. Так как это гадина втихомолку (тихий режим) зовёт своих друзей : бабу Ягу ,кащея бессмертного ,и даже змея Горыныча . И тут в деревне начинается хаос . То браузер автоматически закрывается, также слетает диспетчер задач , а в играх постоянные лаги ,вылеты и краши .
Пробовал как-то звать лесных санитаров .От «Лаборатория Касперского» и «Dr Web» . Kaspersky Virus Removal Tool и CureIt!. уж больно хорошо рекламировали в интернете . Пыжились значит они пыжились,ходили тудым - сюдым ,по болотам, по лесам . В итоге разводили руками: мол дурачок ты Илья Муромец. Нет там ни кого . Не в лесу, не на болоте . Решил я значит позвать санитаров из за бугра . Первым вызвался Comodo antivirus ,красивый боец такой , с красным щитом .Пошел он в тёмный лес , нашел ведьму . Бился ,бился . не по зубам .Наша Кикимора ,с баба Ягой его как ребёнка связали и попросили удалится из леса . В краце опишу ситуацию : Comodo действительно что-то нашел , но конец сканирования я так и не дождался , задачу тупо закрыли . И пошла перезагрузка без моего ведома , видать что-то изменили в антивирусе и он перестал работать .. Идём дальше .
Тут я уже расстроился , не один антивирус что рекламировали в интернете не справился . Либо антивирус видят и его закрывают , а после лечения он становится добрым к нашей нежите которая живёт в тёмном лесу ..... 🙁 печаль ка .
Скачал я значит «Microsoft Safety Scanner» заграничного шпиона . (сразу говорю у меня с английским не очень, ) он мне посоветовал пойти в лес днём (безопасный режим) искали мы с ним искали . Нашли больных (инфицированных) Коронавирус не щадит никого . Там и Comodo , и.т.д 29 файлов .
Шпион показал но не всех ... только инфицированных . А корень зла я по щас не знаю ...
Помогите люди добрые , я устал с этой заразой жить .
Я не знаю.... подскажите, или научите как обезопасить себя .Фаервол там например .
Я геймер , люблю играть .. пользуюсь . Антивирусами уже как лет 5-6 не пользуюсь прошло то время когда они помогали ...
Ох ... как вспомню сколько раз визжали свиньи увидав Касперского....Да было счастливое время !
Если что не кого не хотел огорчить , просто наблюдение параноика .
Заранее спасибо за помощь . Ваш Илья Муромец
---------------------------------------------------------------------------------------
Microsoft Safety Scanner v1.343, (build 1.343.1846.0)
Started On Thu Jul 29 22:29:39 2021
Engine: 1.1.18400.4
Signatures: 1.343.1846.0
MpGear: 1.1.16330.1
Run Mode: Interactive Graphical Mode
Full Scan Results:
------------------
Threat Detected: VirTool:Win32/DefenderTamperingRestore and Removed!
Action: Remove, Result: 0x00000000
regkeyvalue://hklm\software\policies\microsoft\windows defender\\DisableAntiSpyware
SigSeq: 0x0000055555C57273
Threat Detected: SettingsModifier:Win32/PossibleHostsFileHijack and Removed!
Action: Remove, Result: 0x00000000
file://C:\Windows\system32\drivers\etc\hosts
SigSeq: 0x00001D644FCA2409
Results Summary:
----------------
Found VirTool:Win32/DefenderTamperingRestore and Removed!
Found SettingsModifier:Win32/PossibleHostsFileHijack and Removed!
Failed to submit MAPS report: 0x80072742
Failed to Create Heartbeat Error task: 0x80070003
Failed to submit clean hearbeat MAPS report: 0x80072742
Failed to Create Heartbeat Error task: 0x80070003
Microsoft Safety Scanner Finished On Fri Jul 30 06:13:07 2021
Return code: 6 (0x6)

Цитата: Adler от 30.07.2021, 09:31Добрый день.
Ничего не понял, но очень интересно ©
Если я правильно понял, то проблема исключительно в какой-то записи файла hosts? Ну так откройте его в блокноте и посмотрите, что там у вас.
С большой вероятность., там какой-то хост записан ведущий на 0.0.0.0 или 127.0.0.1 для какой-нибудь программы для работы кряка.То браузер автоматически закрывается, также слетает диспетчер задач , а в играх постоянные лаги ,вылеты и краши .
С чего вы решили, что это взаимосвязано? С такими симптомами я бы драйвера и железо начал проверять в первую очередь...
Добрый день.
Ничего не понял, но очень интересно ©
Если я правильно понял, то проблема исключительно в какой-то записи файла hosts? Ну так откройте его в блокноте и посмотрите, что там у вас.
С большой вероятность., там какой-то хост записан ведущий на 0.0.0.0 или 127.0.0.1 для какой-нибудь программы для работы кряка.
То браузер автоматически закрывается, также слетает диспетчер задач , а в играх постоянные лаги ,вылеты и краши .
С чего вы решили, что это взаимосвязано? С такими симптомами я бы драйвера и железо начал проверять в первую очередь...

Цитата: nofate от 30.07.2021, 09:42Доброго дня, Илья.
Думается мне вовсе не чудище болотное обитает в периферии вашей системной.
Обратите взор свой на железную часть данной оказии.Проверьте оперативную память - memtest в помощь.
Если у вас память набрана из нескольких планок - тестить надобно по одной....То браузер автоматически закрывается...
Доброго дня, Илья.
Думается мне вовсе не чудище болотное обитает в периферии вашей системной.
Обратите взор свой на железную часть данной оказии.Проверьте оперативную память - memtest в помощь.
Если у вас память набрана из нескольких планок - тестить надобно по одной.
...То браузер автоматически закрывается...
Цитата: Adler от 30.07.2021, 09:47Цитата: nofate от 30.07.2021, 09:42Если у вас память набрана из нескольких планок - тестить надобно по одной.
Необязательно. Это если уже высыпет, тогда нужно будет искать какая и проверять. А для выявления есть битая/нет битой, можно и все разом проверять.
И то бывает, что все скопом проверяешь, сыпет ошибками, проверяешь по одной - все ок. Тогда еще нужно в других слотах проверять. Часто бывает банально контакты окисляются на памяти или в слоте.
Цитата: nofate от 30.07.2021, 09:42Если у вас память набрана из нескольких планок - тестить надобно по одной.
Необязательно. Это если уже высыпет, тогда нужно будет искать какая и проверять. А для выявления есть битая/нет битой, можно и все разом проверять.
И то бывает, что все скопом проверяешь, сыпет ошибками, проверяешь по одной - все ок. Тогда еще нужно в других слотах проверять. Часто бывает банально контакты окисляются на памяти или в слоте.
Цитата: Круглый квадрат от 30.07.2021, 12:18В любом случае всем спасибо кто помог , и кто будет помогать в моей не лёгкой проблеме.
Цитата: Adler от 30.07.2021, 09:31Добрый день.
Ничего не понял, но очень интересно ©Если интересно , могу тогда описать проблему своими словами , и понаблюдать за системой. Затем сделать видео или фото отчёт .
Цитата: Adler от 30.07.2021, 09:31
С чего вы решили, что это взаимосвязано? С такими симптомами я бы драйвера и железо начал проверять в первую очередь...Ну давайте подскажите что делать .... я сразу скажу что я простой обыватель , пользуюсь компом на уровне простого пользователя .
Я готов на любые тесты , просто скажите что делать .Я утверждать тоже не могу (много не знаю) , но я своё железо знаю . И знаю на что оно способно .
Цитата: Adler от 30.07.2021, 09:31
Если я правильно понял, то проблема исключительно в какой-то записи файла hosts? Ну так откройте его в блокноте и посмотрите, что там у вас.С большой вероятность., там какой-то хост записан ведущий на 0.0.0.0 или 127.0.0.1 для какой-нибудь программы для работы кряка.В том-то и дело , я кряками не пользуюсь . Windows 10 pro (лицензионная )
Игры только с .Steam (с торентов не качаю )
И это новая win 10 , только что установленная и обновлённая .
Выкладываю hosts файл., не куда не лазил ...не чего не менял .
[spoiler title="Текст"]
# AutoGenerated by Microsoft (R) Malware Protection Engine.
# Copyright (c) 1993-2009 Microsoft Corp.
#
# This is a sample HOSTS file used by Microsoft TCP/IP for Windows.
#
# This file contains the mappings of IP addresses to host names. Each
# entry should be kept on an individual line. The IP address should
# be placed in the first column followed by the corresponding host name.
# The IP address and the host name should be separated by at least one
# space.
#
# Additionally, comments (such as these) may be inserted on individual
# lines or following the machine name denoted by a '#' symbol.
#
# For example:
#
# 102.54.94.97 rhino.acme.com # source server
# 38.25.63.10 x.acme.com # x client host127.0.0.1 localhost
::1 localhost
[/spoiler]PS
Если будут указания , пишите в краце , куда нажать что делать .
Всех люблю , и целую .
В любом случае всем спасибо кто помог , и кто будет помогать в моей не лёгкой проблеме.
Цитата: Adler от 30.07.2021, 09:31Добрый день.
Ничего не понял, но очень интересно ©
Если интересно , могу тогда описать проблему своими словами , и понаблюдать за системой. Затем сделать видео или фото отчёт .
Цитата: Adler от 30.07.2021, 09:31
С чего вы решили, что это взаимосвязано? С такими симптомами я бы драйвера и железо начал проверять в первую очередь...
Ну давайте подскажите что делать .... я сразу скажу что я простой обыватель , пользуюсь компом на уровне простого пользователя .
Я готов на любые тесты , просто скажите что делать .
Я утверждать тоже не могу (много не знаю) , но я своё железо знаю . И знаю на что оно способно .
Цитата: Adler от 30.07.2021, 09:31
Если я правильно понял, то проблема исключительно в какой-то записи файла hosts? Ну так откройте его в блокноте и посмотрите, что там у вас.С большой вероятность., там какой-то хост записан ведущий на 0.0.0.0 или 127.0.0.1 для какой-нибудь программы для работы кряка.
В том-то и дело , я кряками не пользуюсь . Windows 10 pro (лицензионная )
Игры только с .Steam (с торентов не качаю )
И это новая win 10 , только что установленная и обновлённая .
Выкладываю hosts файл., не куда не лазил ...не чего не менял .
# AutoGenerated by Microsoft (R) Malware Protection Engine.
# Copyright (c) 1993-2009 Microsoft Corp.
#
# This is a sample HOSTS file used by Microsoft TCP/IP for Windows.
#
# This file contains the mappings of IP addresses to host names. Each
# entry should be kept on an individual line. The IP address should
# be placed in the first column followed by the corresponding host name.
# The IP address and the host name should be separated by at least one
# space.
#
# Additionally, comments (such as these) may be inserted on individual
# lines or following the machine name denoted by a '#' symbol.
#
# For example:
#
# 102.54.94.97 rhino.acme.com # source server
# 38.25.63.10 x.acme.com # x client host
127.0.0.1 localhost
::1 localhost
PS
Если будут указания , пишите в краце , куда нажать что делать .
Всех люблю , и целую .
Цитата: Adler от 30.07.2021, 12:27Чем проверить память nofate выше написал. Жесткий диск лучше всего проверить программой Victoria.
Обе программы есть в составе WinPE 10-8 Sergei Strelec.
Файл hosts абсолютно чистый и ругаться там просто не на что...
Если несколько антивирусов вообще ничего не нашли, то вряд ли есть что-то реально вредоносное, по крайней мере то, на что бы стоило обратить внимание.
Чем проверить память nofate выше написал. Жесткий диск лучше всего проверить программой Victoria.
Обе программы есть в составе WinPE 10-8 Sergei Strelec.
Файл hosts абсолютно чистый и ругаться там просто не на что...
Если несколько антивирусов вообще ничего не нашли, то вряд ли есть что-то реально вредоносное, по крайней мере то, на что бы стоило обратить внимание.
Цитата: nofate от 30.07.2021, 13:23Если будут указания , пишите вкратце , куда нажать что делать .
Скачиваешь memtest. Следуя инструкции, находящейся в архиве, делаешь загрузочную флешку.
Грузишься с этой самой флешки и делаешь тест оперативной памяти.
О результате теста пиши сюда.
Если админы и модераторы дадут добро - закину про версию данной утилиты.
Если будут указания , пишите вкратце , куда нажать что делать .
Скачиваешь memtest. Следуя инструкции, находящейся в архиве, делаешь загрузочную флешку.
Грузишься с этой самой флешки и делаешь тест оперативной памяти.
О результате теста пиши сюда.
Если админы и модераторы дадут добро - закину про версию данной утилиты.

Цитата: Андрей от 30.07.2021, 13:33Цитата: nofate от 30.07.2021, 13:23Скачиваешь memtest. Следуя инструкции, находящейся в архиве, делаешь загрузочную флешку.
Всё это есть в образе WinPE от Стрельца. Незаменимая вещь.
Цитата: nofate от 30.07.2021, 13:23Скачиваешь memtest. Следуя инструкции, находящейся в архиве, делаешь загрузочную флешку.
Всё это есть в образе WinPE от Стрельца. Незаменимая вещь.

Цитата: Никита от 30.07.2021, 15:10Привет, Илья.
Ухх и фантазия) Красноречие хорошее)
Но воспринимать так информацию крайне сложно, много отвлекающих от сути слов..
Было бы ещё интересно конфигурацию оборудования глянуть точную, с наименованием всего железа.
Привет, Илья.
Ухх и фантазия) Красноречие хорошее)
Но воспринимать так информацию крайне сложно, много отвлекающих от сути слов..
Было бы ещё интересно конфигурацию оборудования глянуть точную, с наименованием всего железа.


Цитата: 𝐓𝐇𝐎𝐑𝐭𝐢𝐤 от 30.07.2021, 22:50Привет. Как видно по отчетам антивирусы таки нашли виновников - трояны "Win32/DefenderTamperingRestore" и "Win32/PossibleHostsFileHijack". Но они возникают после удаления снова. Также видно, что они отключают AntiSpyware в Защитнике и модифицируют Host, возможно в реальном времени, а потом делает свои гадости и в итоге подчищает за собой.
Это распространенные трояны, аналогичные случи известны и в инете, много тем по этому поводу. Переустановка винды не даст результата, потому что зараженные файлы на других разделах и ты запускаешь их снова и снова. Нужно удалять сомнительный софт с компа, проверить автозагрузку, не устанавливать потенциально опасное ПО, расширения в браузере, тулбары и т.д., удалить все из Hosta и проверить весь HDD антивирусным сканером (несколькими) из загрузочной флешки."Я геймер, люблю играть.. Антивирусами уже как лет 5-6 не пользуюсь" - тот случай, когда геймеры без антивирусов = имеем то, что имеем. И нет, ты не параноик, ты всего лишь очередная жертва рандомной атаки. Потому что вирусы не вымерли и никуда не делись. И еще долго никуда не денутся, к сожалению, потому что нынешнее поколение всё более беспечно в интернете и всё менее грамотно по части компьютерной безопасности, в тиктоках ведь этого не преподают. ¯\_(ツ)_/¯
Привет. Как видно по отчетам антивирусы таки нашли виновников - трояны "Win32/DefenderTamperingRestore" и "Win32/PossibleHostsFileHijack". Но они возникают после удаления снова. Также видно, что они отключают AntiSpyware в Защитнике и модифицируют Host, возможно в реальном времени, а потом делает свои гадости и в итоге подчищает за собой.
Это распространенные трояны, аналогичные случи известны и в инете, много тем по этому поводу. Переустановка винды не даст результата, потому что зараженные файлы на других разделах и ты запускаешь их снова и снова. Нужно удалять сомнительный софт с компа, проверить автозагрузку, не устанавливать потенциально опасное ПО, расширения в браузере, тулбары и т.д., удалить все из Hosta и проверить весь HDD антивирусным сканером (несколькими) из загрузочной флешки.
"Я геймер, люблю играть.. Антивирусами уже как лет 5-6 не пользуюсь" - тот случай, когда геймеры без антивирусов = имеем то, что имеем. И нет, ты не параноик, ты всего лишь очередная жертва рандомной атаки. Потому что вирусы не вымерли и никуда не делись. И еще долго никуда не денутся, к сожалению, потому что нынешнее поколение всё более беспечно в интернете и всё менее грамотно по части компьютерной безопасности, в тиктоках ведь этого не преподают. ¯\_(ツ)_/¯
Цитата: Круглый квадрат от 30.07.2021, 23:18Во более адекватный ответ на мою просьбу ... А не втюхивание говна сборок .
Цитата: Никита от 30.07.2021, 15:10Привет, Илья.
Ухх и фантазия) Красноречие хорошее)
Но воспринимать так информацию крайне сложно, много отвлекающих от сути слов..
Было бы ещё интересно конфигурацию оборудования глянуть точную, с наименованием всего железа.Доброе время суток Никита , ну фантазия она такая дашь волю,не успокоится .
Какой вопрос ,такой и ответ .
[spoiler title="конфигурацию оборудования"]
Материнская плата : asus q270m-c
Процессор : INTEL Core i5 7600K, LGA 1151, BOX
Оперативная память : CORSAIR Vengeance LPX CMK16GX4M2A2400C16 DDR4 - 2x 8ГБ 2400, DIMM, Ret
Видеокарта : ASUS nVidia GeForce GTX 1060 , DUAL-GTX1060-O6G, 6ГБ, GDDR5, OC, Ret
https://ibb.co/v37KwQM
[/spoiler]
Во более адекватный ответ на мою просьбу ... А не втюхивание говна сборок .
Цитата: Никита от 30.07.2021, 15:10Привет, Илья.
Ухх и фантазия) Красноречие хорошее)
Но воспринимать так информацию крайне сложно, много отвлекающих от сути слов..
Было бы ещё интересно конфигурацию оборудования глянуть точную, с наименованием всего железа.
Доброе время суток Никита , ну фантазия она такая дашь волю,не успокоится .
Какой вопрос ,такой и ответ .
Материнская плата : asus q270m-c
Процессор : INTEL Core i5 7600K, LGA 1151, BOX
Оперативная память : CORSAIR Vengeance LPX CMK16GX4M2A2400C16 DDR4 - 2x 8ГБ 2400, DIMM, Ret
Видеокарта : ASUS nVidia GeForce GTX 1060 , DUAL-GTX1060-O6G, 6ГБ, GDDR5, OC, Ret
https://ibb.co/v37KwQM
Цитата: Круглый квадрат от 30.07.2021, 23:56Цитата: ꓄ꃅꂦꋪ꓄ꀤꀘ от 30.07.2021, 22:50Привет. Как видно по отчетам антивирусы таки нашли виновников - трояны "Win32/DefenderTamperingRestore" и "Win32/PossibleHostsFileHijack". Но они возникают после удаления снова. Также видно, что они отключают AntiSpyware в Защитнике и модифицируют Host, возможно в реальном времени, а потом делает свои гадости и в итоге подчищает за собой.
Это распространенные трояны, аналогичные случи известны и в инете, много тем по этому поводу. Переустановка винды не даст результата, потому что зараженные файлы на других разделах и ты запускаешь их снова и снова. Нужно удалять сомнительный софт с компа, проверить автозагрузку, не устанавливать потенциально опасное ПО, расширения в браузере, тулбары и т.д., удалить все из Hosta и проверить весь HDD антивирусным сканером (несколькими) из загрузочной флешки."Я геймер, люблю играть.. Антивирусами уже как лет 5-6 не пользуюсь" - тот случай, когда геймеры без антивирусов = имеем то, что имеем. И нет, ты не параноик, ты всего лишь очередная жертва рандомной атаки. Потому что вирусы не вымерли и никуда не делись. И еще долго никуда не денутся, к сожалению, потому что нынешнее поколение всё более беспечно в интернете и всё менее грамотно по части компьютерной безопасности, в тиктоках ведь этого не преподают. ¯\_(ツ)_/¯
Итог какой ? покупать антивирус ! ¯\_(ツ)_/¯
Цитата: ꓄ꃅꂦꋪ꓄ꀤꀘ от 30.07.2021, 22:50Привет. Как видно по отчетам антивирусы таки нашли виновников - трояны "Win32/DefenderTamperingRestore" и "Win32/PossibleHostsFileHijack". Но они возникают после удаления снова. Также видно, что они отключают AntiSpyware в Защитнике и модифицируют Host, возможно в реальном времени, а потом делает свои гадости и в итоге подчищает за собой.
Это распространенные трояны, аналогичные случи известны и в инете, много тем по этому поводу. Переустановка винды не даст результата, потому что зараженные файлы на других разделах и ты запускаешь их снова и снова. Нужно удалять сомнительный софт с компа, проверить автозагрузку, не устанавливать потенциально опасное ПО, расширения в браузере, тулбары и т.д., удалить все из Hosta и проверить весь HDD антивирусным сканером (несколькими) из загрузочной флешки."Я геймер, люблю играть.. Антивирусами уже как лет 5-6 не пользуюсь" - тот случай, когда геймеры без антивирусов = имеем то, что имеем. И нет, ты не параноик, ты всего лишь очередная жертва рандомной атаки. Потому что вирусы не вымерли и никуда не делись. И еще долго никуда не денутся, к сожалению, потому что нынешнее поколение всё более беспечно в интернете и всё менее грамотно по части компьютерной безопасности, в тиктоках ведь этого не преподают. ¯\_(ツ)_/¯
Итог какой ? покупать антивирус ! ¯\_(ツ)_/¯
Цитата: Круглый квадрат от 31.07.2021, 00:20Я обещал описывать своё действие . "уважаемая" администрация и Модерация ... Не удаляйте мои сообщения .
Была сделана проверка железа по вашей рекомендации .
Victoria HDD/SSD : 0 ошибок или 0 bad sector как вам угодно (программа платная)
MemTest64 : 0 ошибок (программа бесплатная ) но потерял кучу времени .
=-=-=-=-=-=-=-=-=-=-=-=-=-=-=-=-=-=-=-=-
я даже больше скажу .... проверил стандартной утилитой .
Проверка оперативной памяти штатными средствами Windows mdsched.exe (бесплатная )
0 ошибок.
Итог : потрачено огромное время . проблема не решенная .
Я обещал описывать своё действие . "уважаемая" администрация и Модерация ... Не удаляйте мои сообщения .
Была сделана проверка железа по вашей рекомендации .
Victoria HDD/SSD : 0 ошибок или 0 bad sector как вам угодно (программа платная)
MemTest64 : 0 ошибок (программа бесплатная ) но потерял кучу времени .
=-=-=-=-=-=-=-=-=-=-=-=-=-=-=-=-=-=-=-=-
я даже больше скажу .... проверил стандартной утилитой .
Проверка оперативной памяти штатными средствами Windows mdsched.exe (бесплатная )
0 ошибок.
Итог : потрачено огромное время . проблема не решенная .

Цитата: Kiya229 от 31.07.2021, 01:53Привет, очень интересная история, оригинально, я бы на твоём месте переустановил BIOS(смотри не перепутай плату), купил бы новый системный диск(а если нет, то загрузился с флешки с линуксом и прогнал форматирование с проходами), другие отформатировал системными инструментами, а потом Cleaner с максимальной проходом. Симптомы напоминают проблему с оперативной памятью, но по всей видимости, у тебя завёлся хороший такой червь. Был у меня подобный, решения увы не помню. Посоветуюсь со знакомым, он по больше меня в подобных проблемах разбирается.
Привет, очень интересная история, оригинально, я бы на твоём месте переустановил BIOS(смотри не перепутай плату), купил бы новый системный диск(а если нет, то загрузился с флешки с линуксом и прогнал форматирование с проходами), другие отформатировал системными инструментами, а потом Cleaner с максимальной проходом. Симптомы напоминают проблему с оперативной памятью, но по всей видимости, у тебя завёлся хороший такой червь. Был у меня подобный, решения увы не помню. Посоветуюсь со знакомым, он по больше меня в подобных проблемах разбирается.